https://oz.sputniknews.uz/20260924/kiberhodisalar-tahdidlar-60714835.html
Kiberhodisalar qariyb 7 barobar oshdi — kelajakda yanada murakkab tahdidlar bo‘lishi mumkin
Kiberhodisalar qariyb 7 barobar oshdi — kelajakda yanada murakkab tahdidlar bo‘lishi mumkin
Sputnik O‘zbekiston
O‘zbekistonda .uz domen zonasida kiberhodisalar 570 foizga oshdi. Himoya tizimlari yuzlab million zararli so‘rovlarni blokladi, bank tizimida esa 462 mlrd so‘mlik noqonuniy o‘tkazmalarning oldi olindi.
2026-09-24T17:57+0500
2026-09-24T17:57+0500
2026-09-24T18:02+0500
kiberxavfsizlik
kiberhujum
forum
toshkent
jamiyat
o‘zbekiston
sun’iy intellekt
raqamli texnologiyalar
https://cdn1.img.sputniknews.uz/img/07ea/09/18/60714577_0:0:1673:941_1920x0_80_0_0_0405069980e3029e5ac69089408eca36.png
TOShKENT, 24 sen — Sputnik. O‘zbekistonning .uz domen zonasida kiberhodisalar soni 570 foizga oshdi. Bu haqda ICT Week Uzbekistan 2026 doirasidagi forumda Kiberxavfsizlik markazi direktori Olimjon Mirzayev ma’lum qildi, deb xabar bermoqda Sputnik O‘zbekiston muxbiri.Mirzayevning so‘zlariga ko‘ra, 2025–2026 yillarda davlat va xo‘jalik boshqaruvi organlarining veb-resurslariga tarmoq hujumlari o‘tgan yilning mos davriga nisbatan 422 foizga ko‘paygan.Veb-ilovalarni himoya qilish tizimlari 261 milliondan ortiq zararli tarmoq so‘rovini avtomatik ravishda bloklagan. Markazlashtirilgan himoya tizimlari orqali esa 1,17 milliarddan ziyod zararli so‘rov bartaraf etilgan.Shuningdek, 50 mingdan ortiq noqonuniy bank operatsiyasi hamda qariyb 1,5 million fuqaroning shaxsiy ma’lumotlari sizib chiqishining oldi olingan.Mirzayevning aytishicha, joriy yilning birinchi yarmida bank tizimida 462 milliard so‘mlik noqonuniy pul o‘tkazmalari to‘xtatilgan. Shubhali operatsiyalarni aniqlash mexanizmlari real vaqt rejimida ishlaydi.IIV Akademiyasida mutaxassislarni tayyorlash uchun kiberpoligon ham ishga tushirildi. Majmua haqiqiy kiberhujumlarni modellashtirish va ularga qarshi harakatlarni amaliy sharoitda mashq qilish imkonini beradi.Ayni paytda O‘zbekistonda internet-provayderlar uchun zararli trafikni majburiy filtrlashni joriy etish rejalashtirilmoqda.2026 yilda muhim axborot infratuzilmasi obyektlarini muhimlik darajasi bo‘yicha tasniflash hamda dasturiy ta’minotni internet orqali xavfsiz yangilash mexanizmlarini takomillashtirish ishlari davom ettiriladi.2027 yilga borib milliy SOC (Security Operations Center — axborot xavfsizligi operatsiyalari markazi) standartlarini tasdiqlash va davlat xizmatlaridan foydalanishda majburiy ko‘p omilli autentifikatsiyani joriy etish rejalashtirilmoqda.Shuningdek, 2026-yil oxirigacha Qurolli Kuchlar tizimida davlat-xususiy sheriklik va kibernazoratni rivojlantirish bo‘yicha takliflar tayyorlanadi. Maktablarda kibergigiyena darslarini joriy etish ishlari ham davom ettiriladi.U kelajakda sun’iy intellektdan foydalanuvchi avtonom tizimlar, postkvant tahdidlar va ta’minot zanjirlari orqali amalga oshiriladigan murakkab kiberhujumlar ko‘payishi mumkinligini ta’kidladi.
https://oz.sputniknews.uz/20260519/central-asia-soxta-sahifalar-urinishlar-57691547.html
o‘zbekiston
Sputnik O‘zbekiston
info@sputniknews-uz.com
+74956456601
MIA „Rossiya Segodnya“
2026
Sputnik O‘zbekiston
info@sputniknews-uz.com
+74956456601
MIA „Rossiya Segodnya“
Yangiliklar
uz_UZ
Sputnik O‘zbekiston
info@sputniknews-uz.com
+74956456601
MIA „Rossiya Segodnya“
Sputnik O‘zbekiston
info@sputniknews-uz.com
+74956456601
MIA „Rossiya Segodnya“
kiberxavfsizlik, kiberhujum, forum, toshkent, jamiyat, o‘zbekiston, sun’iy intellekt, raqamli texnologiyalar
kiberxavfsizlik, kiberhujum, forum, toshkent, jamiyat, o‘zbekiston, sun’iy intellekt, raqamli texnologiyalar
Kiberhodisalar qariyb 7 barobar oshdi — kelajakda yanada murakkab tahdidlar bo‘lishi mumkin
17:57 24.09.2026 (yangilandi: 18:02 24.09.2026) O‘zbekistonda kibertahdidlar keskin ko‘paydi: .uz domen zonasida kiberhodisalar qariyb 7 barobar, davlat va xo‘jalik boshqaruvi organlari veb-resurslariga hujumlar esa 5 barobardan ziyod oshdi.
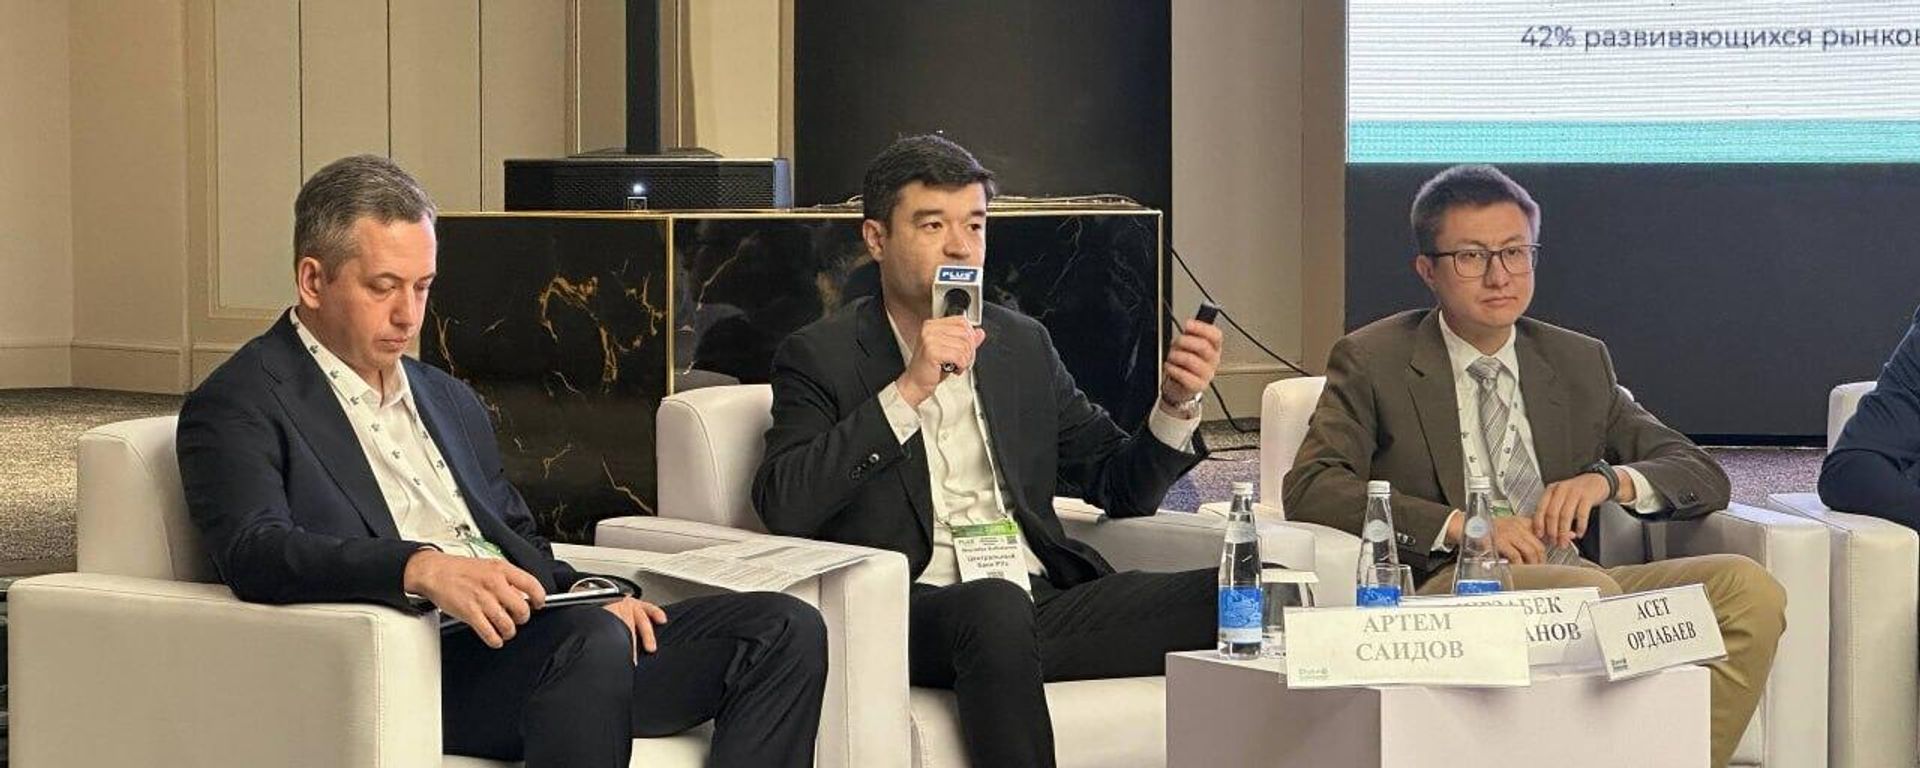
TOShKENT, 24 sen — Sputnik. O‘zbekistonning .uz domen zonasida kiberhodisalar soni 570 foizga oshdi. Bu haqda ICT Week Uzbekistan 2026 doirasidagi forumda Kiberxavfsizlik markazi direktori Olimjon Mirzayev ma’lum qildi, deb xabar bermoqda
Sputnik O‘zbekiston muxbiri.
Mirzayevning so‘zlariga ko‘ra, 2025–2026 yillarda davlat va xo‘jalik boshqaruvi organlarining veb-resurslariga tarmoq hujumlari o‘tgan yilning mos davriga nisbatan 422 foizga ko‘paygan.
Hujumlarning 21,3 foizi botnet tarmoqlari, 56 foizdan ortig‘i zararli dasturlar faolligi, 22,7 foizi esa boshqa turdagi kibertahdidlar hissasiga to‘g‘ri kelgan.
Veb-ilovalarni himoya qilish tizimlari 261 milliondan ortiq zararli tarmoq so‘rovini avtomatik ravishda bloklagan. Markazlashtirilgan himoya tizimlari orqali esa 1,17 milliarddan ziyod zararli so‘rov bartaraf etilgan.
Shuningdek, 50 mingdan ortiq noqonuniy bank operatsiyasi hamda qariyb 1,5 million fuqaroning shaxsiy ma’lumotlari sizib chiqishining oldi olingan.
Mirzayevning aytishicha, joriy yilning birinchi yarmida bank tizimida 462 milliard so‘mlik noqonuniy pul o‘tkazmalari to‘xtatilgan. Shubhali operatsiyalarni aniqlash mexanizmlari real vaqt rejimida ishlaydi.
"Bizning eng katta yutuqlarimizdan biri bank tizimida firibgarlikka qarshi kurashish dasturlari bo‘ldi", — dedi Mirzayev.
IIV Akademiyasida mutaxassislarni tayyorlash uchun kiberpoligon ham ishga tushirildi. Majmua haqiqiy kiberhujumlarni modellashtirish va ularga qarshi harakatlarni amaliy sharoitda mashq qilish imkonini beradi.
Ayni paytda O‘zbekistonda internet-provayderlar uchun zararli trafikni majburiy filtrlashni joriy etish rejalashtirilmoqda.
2026 yilda muhim axborot infratuzilmasi obyektlarini muhimlik darajasi bo‘yicha tasniflash hamda dasturiy ta’minotni internet orqali xavfsiz yangilash mexanizmlarini takomillashtirish ishlari davom ettiriladi.
Yil oxirigacha kiberxavfsizlik talablariga rioya etmaslik uchun javobgarlikni nazarda tutuvchi qonun loyihasini ishlab chiqish rejalashtirilgan.
2027 yilga borib milliy SOC (Security Operations Center — axborot xavfsizligi operatsiyalari markazi) standartlarini tasdiqlash va davlat xizmatlaridan foydalanishda majburiy ko‘p omilli autentifikatsiyani joriy etish rejalashtirilmoqda.
Shuningdek, 2026-yil oxirigacha Qurolli Kuchlar tizimida davlat-xususiy sheriklik va kibernazoratni rivojlantirish bo‘yicha takliflar tayyorlanadi. Maktablarda kibergigiyena darslarini joriy etish ishlari ham davom ettiriladi.
"2030 yilga borib kibermakonda kurash paradigmasi butunlay o‘zgarishi mumkin. Biz yangi turdagi kibertahdidlarga qarshi kurashishga tayyor bo‘lishimiz kerak", — dedi Mirzayev.
U kelajakda sun’iy intellektdan foydalanuvchi avtonom tizimlar, postkvant tahdidlar va ta’minot zanjirlari orqali amalga oshiriladigan murakkab kiberhujumlar ko‘payishi mumkinligini ta’kidladi.